FRP-SSH-Guard v0.0.7 现已发布
慢速探测防护扩展至转发端口,新增管理员自动学习,并通过活动日志说明每次封禁的原因。
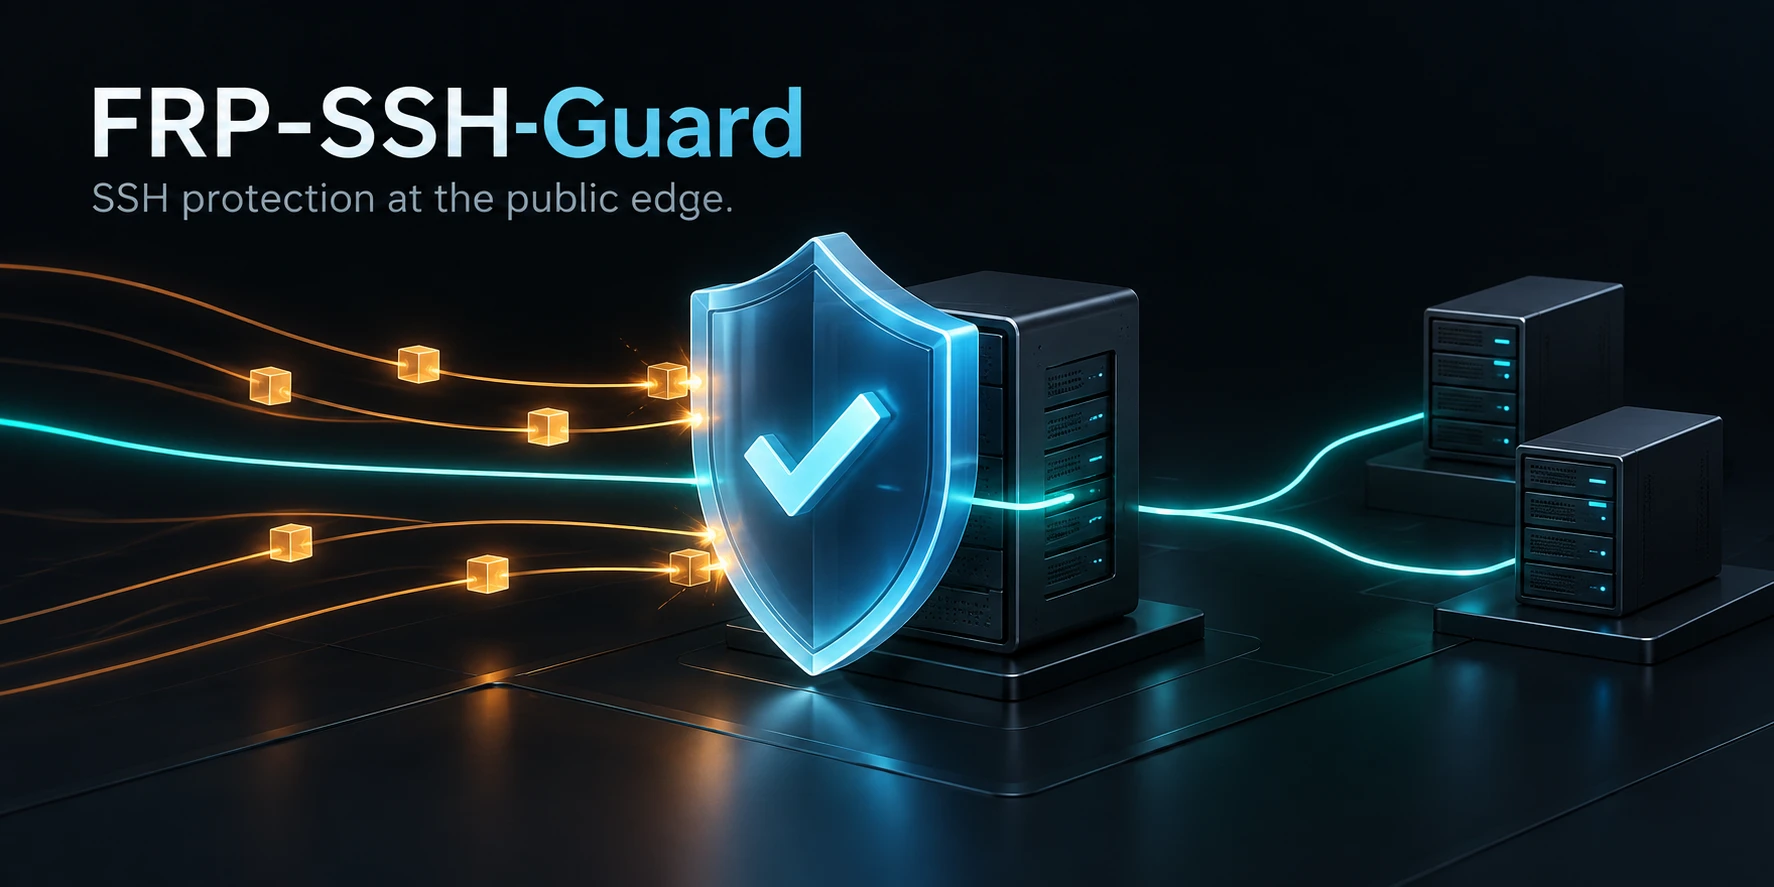
FRP-SSH-Guard v0.0.7 现已发布。 本次更新将慢速探测防护扩展至 FRP 转发端口,简化配置开关,并让封禁原因更清楚。同时改进了管理员识别和重复违规来源的处理方式。
用一个开关管理慢速探测防护
SSH_SLOW_PROTECTION=on/off 替代原来的三种模式。开启时执行检测、记录和封禁;关闭时停用慢速检测。全新安装默认开启。
转发端口现在也纳入这项防护。共享封禁模式下,默认阈值为同一来源在 24 小时内跨转发端口新建超过 300 次连接;按端口独立封禁时,阈值为单个端口 100 次。开启本机 SSH 防护后,22 端口仍采用 24 小时内 20 次登录失败的阈值。
守卫仍无法看到转发隧道内的认证结果:连接限额采用逐步恢复的近似计数,SYN 重传也会计入。列入任意端口白名单的来源不参与慢速检测。经常连接多台转发主机的管理员,应在开启防护前加入白名单。配置细节见中文部署指南。
识别管理员,看清封禁原因
- 管理员自动学习。 新安装和升级均启用
LEARN_ADMINS=on。root、配置目录所有者或sudo、admin、wheel组成员成功登录公网服务器后,其来源 IP 会被信任。后续登录会续期,默认有效期为 90 天。学习对象是来源地址,并非 FRP 隧道内的登录身份。 - 减少密钥重试误计。 同一次最终成功的登录中,被拒绝的尝试不再计入失败;连接中断时,被拒绝的多个公钥按一次连接计数。
- 更完整的活动日志。
frp-ssh-guard.log替代alerts.log,记录封禁原因、阈值和到期时间,以及手动操作、封禁升级、解封和已接受的设置。日志大小由LOG_MAX_SIZE控制。 - 更清晰的名单。 每个端口只保留一个分区;同一范围内重复覆盖的地址与子网条目,不再导致 nftables 拒绝整套规则。
详细变更见 v0.0.7 更新记录。
从 v0.0.6 升级
从发布页下载 frp-ssh-guard_0.0.7.deb 与 SHA256SUMS,校验后安装:
sha256sum --ignore-missing -c SHA256SUMS
sudo apt install ./frp-ssh-guard_0.0.7.deb
已运行的守卫会自动刷新。首次安装或已停用的实例仍需配置端口并启用。如果此前下载过较早的 v0.0.7 安装包,请重新下载这两个文件。
旧的 enforce 转换为 on;observe、off 或未配置则转换为 off。v0.0.7 不再提供仅观察模式。已有配置中的封禁时长保留,全新安装默认依次为 12 小时、3 天、7 天、30 天和 90 天。重复违规的记忆窗口改为从上次封禁结束时计算;下次定时任务重建历史时,部分现有累犯封禁可能延长。
采用新配置前请阅读迁移指南,编辑设置后通过 check 和 reload 应用。平台覆盖情况见验证记录。
v0.0.6 发布动态继续保留,方便查阅版本历史。